Quên mật khẩu, bấm “quên mật khẩu”, chờ mã gửi về, đặt mật khẩu mới rồi lại quên tiếp. Passkey sinh ra để phá vòng lặp đó: đăng nhập bằng vân tay, khuôn mặt hoặc mã PIN của máy, không còn chuỗi ký tự nào để nhớ hay để gõ nữa. Cùng xem passkey hoạt động ra sao, và vì sao nó thay được mật khẩu nhé.
Passkey là một cặp khóa, không phải một chuỗi ký tự
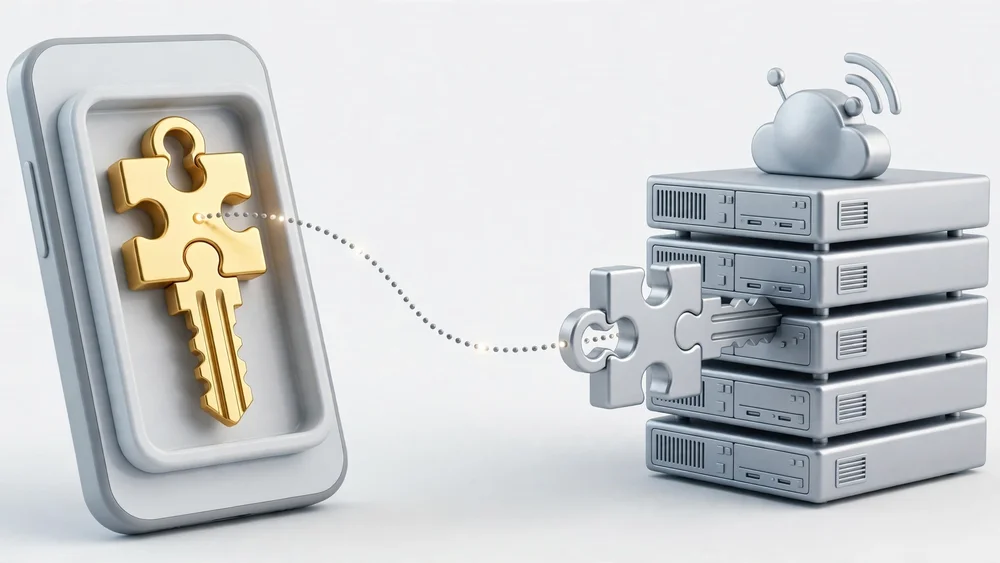
Mật khẩu là một bí mật chung: bạn biết nó, trang web cũng giữ một bản sao để đối chiếu. Passkey bỏ hẳn mô hình đó. Mỗi lần bạn tạo passkey cho một trang web, máy của bạn sinh ra một cặp khóa: khóa bí mật giữ trong máy, khóa công khai gửi cho trang web.
Hình dung đơn giản thế này: khóa công khai giống một ổ khóa, khóa bí mật là chiếc chìa duy nhất mở được ổ đó. Bạn đưa ổ khóa cho trang web giữ, còn chìa khóa không bao giờ rời khỏi máy của bạn. Trang web có ổ khóa cũng không mở được gì từ nó, vì ổ khóa chỉ dùng để kiểm tra, không dùng để đăng nhập. Chuẩn đứng sau passkey là FIDO2, gồm API WebAuthn trên trình duyệt và giao thức CTAP nối trình duyệt với thiết bị xác thực, do Liên minh FIDO và W3C xây dựng.
Một chi tiết quan trọng: mỗi trang web nhận một cặp khóa riêng. Passkey dùng cho tài khoản Google không liên quan gì đến passkey của tài khoản Amazon. Lộ một nơi không kéo theo nơi khác, khác hẳn thói quen dùng một mật khẩu cho nhiều tài khoản.
Lúc đăng nhập, máy của bạn ký một thử thách
Khi bạn đăng nhập bằng passkey, trang web gửi về một thử thách ngẫu nhiên, tức một chuỗi số chỉ dùng một lần. Bạn xác nhận bằng vân tay, khuôn mặt hoặc mã PIN mở máy, và máy dùng khóa bí mật để ký lên thử thách đó. Trang web nhận chữ ký, kiểm tra bằng khóa công khai đã giữ từ lúc đăng ký, khớp thì cho vào.
Không cần nhớ nữa. Không cần gõ nữa.
Điểm mấu chốt nằm ở chỗ chữ ký chỉ có giá trị với đúng trang web đã đăng ký và đúng thử thách lần đó. Một trang giả mạo có tên miền khác không nhận được chữ ký hợp lệ, vì trình duyệt chỉ cho phép ký khi tên miền khớp với nơi đã đăng ký passkey. Đó là lý do passkey được gọi là chống lừa đảo ngay từ thiết kế: trang giả bị cơ chế khớp tên miền chặn sẵn, bạn không cần tự nhận diện nó.
Vân tay hay khuôn mặt của bạn cũng không rời khỏi máy trong quá trình này. Máy chỉ xác nhận tại chỗ rằng đúng chủ máy đang mở khóa, rồi gửi đi chữ ký, không gửi dữ liệu sinh trắc học lên máy chủ.
Vì sao passkey chặn được lừa đảo và rò rỉ dữ liệu
Mật khẩu thất bại theo đúng ba cách lặp đi lặp lại. Thứ nhất, bạn dùng lại một mật khẩu ở nhiều nơi, lộ một nơi là mất nhiều nơi. Thứ hai, trang giả dụ bạn gõ mật khẩu thật vào ô giả. Thứ ba, kho dữ liệu của trang web bị lộ, và nếu trang đó lưu mật khẩu cẩu thả thì kẻ xấu có sẵn mật khẩu gốc.
Passkey khóa cả ba cửa cùng lúc. Không có gì để gõ nên không dụ được bạn gõ vào trang giả. Không có bí mật chung nên kho dữ liệu bị lộ cũng chỉ lộ khóa công khai, thứ vốn không đăng nhập được. Mỗi trang một cặp khóa nên không còn chuyện dùng lại.
Con số cho thấy đà đi này không còn là thử nghiệm. Liên minh FIDO cho biết hơn 15 tỉ tài khoản đã có thể dùng passkey. Google cho biết hơn 400 triệu tài khoản Google đã dùng passkey với hơn 1 tỉ lượt đăng nhập tính đến năm 2024, và báo cáo Passkey Power 20 năm 2025 của Dashlane ghi nhận con số sau đó lên tới khoảng 800 triệu tài khoản Google cùng 175 triệu khách hàng Amazon đã dùng passkey. Những con số này do chính các nền tảng công bố, nên đọc như dấu hiệu về quy mô, không phải con số kiểm toán độc lập. Hướng đi thì rõ: Google đặt passkey làm mặc định cho tài khoản cá nhân từ năm 2023, Microsoft làm tương tự cho tài khoản mới từ tháng 5/2025.
Passkey đồng bộ và passkey gắn chặt vào máy: khác nhau ở chỗ nào
Không phải passkey nào cũng giống nhau. Loại phổ biến nhất hiện nay là passkey đồng bộ: iCloud Keychain trên thiết bị Apple hoặc Google Password Manager trên Android và Chrome giữ một bản sao mã hóa đầu cuối, rồi đồng bộ sang các máy khác cùng tài khoản đám mây của bạn. Đổi điện thoại mới, đăng nhập tài khoản đám mây đó, passkey theo sang.
Loại còn lại gắn chặt vào một máy: khóa bảo mật USB như YubiKey, hoặc passkey lưu trong Windows Hello trên một máy tính cụ thể. Khóa bí mật không rời khỏi thiết bị đó, nên mức bảo đảm cao hơn, nhưng mất thiết bị là mất luôn passkey đó. Bạn phải vào lại tài khoản bằng một đường khác, rồi đăng ký passkey mới.
Hệ quả thực tế: với passkey đồng bộ, tài khoản đám mây của bạn trở thành chìa khóa tổng. Bảo vệ tài khoản đó bằng mật khẩu mạnh và xác thực hai lớp trước khi tạo passkey cho hàng loạt dịch vụ khác. Với passkey gắn máy, đăng ký sẵn một phương thức dự phòng trước khi cần đến nó, vì lúc mất máy mới lo thì đã muộn.
Những chỗ passkey chưa thay được mật khẩu
Passkey chưa phủ hết Internet. Nhiều trang web, nhất là các dịch vụ nhỏ và hệ thống nội bộ cũ, vẫn chỉ có mật khẩu. Nhiều dịch vụ đã hỗ trợ passkey vẫn giữ mật khẩu làm đường dự phòng, nên chừng nào mật khẩu đó còn tồn tại, tài khoản chưa thoát hẳn rủi ro của mật khẩu.
Tài khoản dùng chung cũng là chỗ passkey tỏ ra lúng túng. Một passkey gắn với máy của một bạn thì bạn khác khó đăng nhập chung, trừ khi dùng trình quản lý mật khẩu có tính năng chia sẻ. Máy cũ, trình duyệt cũ không hỗ trợ WebAuthn thì passkey đơn giản là không chạy.
Nói thẳng: passkey chưa phải nút bấm xóa sổ mật khẩu ngay hôm nay. Nó là cách đăng nhập tốt hơn ở những nơi đã hỗ trợ, và là lý do để bạn giảm dần sự phụ thuộc vào mật khẩu, thay vì đợi một ngày mọi trang web cùng chuyển đổi.
Bắt đầu dùng passkey từ tài khoản nào trước
Bắt đầu từ tài khoản quan trọng nhất: tài khoản Google hoặc Apple, vì đó là nơi giữ passkey đồng bộ và là cửa khôi phục cho nhiều dịch vụ khác. Vào phần bảo mật của tài khoản, tìm mục passkey, xác nhận một lần bằng mật khẩu cũ, rồi tạo passkey bằng vân tay hoặc mã PIN của máy. Từ đó, những lần đăng nhập sau chỉ cần một lần chạm.
Trong lúc chờ các dịch vụ còn lại hỗ trợ passkey, mật khẩu cũ vẫn cần được chăm sóc. Công cụ kiểm tra độ mạnh mật khẩu của Công Cụ Việt cho bạn biết mật khẩu đang dùng yếu đến đâu, và bài so sánh trình kiểm tra mật khẩu trước đó đã thử kỹ Công cụ cùng loại. Muốn hiểu vì sao trang web không lưu mật khẩu gốc của bạn, công cụ băm bcrypt minh họa rõ cách mật khẩu biến thành dãy ký tự một chiều. Và nếu tài khoản của bạn vẫn dùng mã xác thực, công cụ tạo mã OTP giúp bạn hình dung luồng mã dùng một lần đó. Passkey cũng đi cùng một lớp bảo vệ khác mà bạn thấy hằng ngày: ổ khóa HTTPS trên trình duyệt giữ cho luồng đăng nhập không bị nghe lén giữa đường.
Kết luận: đáng dùng, bắt đầu từ tài khoản quan trọng nhất
Passkey đáng dùng, vì nó sửa đúng điểm yếu cố hữu của mật khẩu thay vì vá thêm một lớp nhắc nhở. Nó hợp nhất với bạn nào hay quên mật khẩu, hay dùng lại một mật khẩu ở nhiều nơi, hoặc từng suýt bấm vào đường link đăng nhập giả. Với bạn nào dùng chung tài khoản trong gia đình hoặc làm việc trên nhiều hệ thống cũ chưa hỗ trợ passkey, mật khẩu và trình quản lý mật khẩu vẫn cần ở lại thêm một thời gian.
Lời khuyên gọn nhất: tạo passkey cho tài khoản Google hoặc Apple ngay hôm nay, đăng ký thêm một passkey dự phòng, lưu mã khôi phục ra giấy. Sau đó, mỗi dịch vụ hỗ trợ passkey mà bạn mở ra, cứ tạo thêm một cái. Mật khẩu sẽ không biến mất trong một đêm, nhưng mỗi passkey bạn tạo là một tài khoản không còn cần bạn nhớ gì nữa.
Hỏi đáp nhanh
Mất điện thoại thì passkey có mất theo không? Tùy loại. Passkey đồng bộ qua iCloud Keychain hoặc Google Password Manager sẽ về lại khi bạn đăng nhập tài khoản đám mây đó trên máy mới. Passkey gắn chặt vào máy đã mất thì mất theo máy, bạn phải vào lại tài khoản bằng mã khôi phục hoặc phương thức dự phòng rồi đăng ký passkey mới, sau đó xóa passkey của máy cũ trong phần bảo mật của dịch vụ.
Vân tay của bạn có gửi lên máy chủ không? Không. Vân tay và khuôn mặt chỉ được kiểm tra ngay trên máy của bạn để mở khóa bí mật. Máy chủ chỉ nhận chữ ký và xác nhận kiểm tra đã xong, không nhận dữ liệu sinh trắc học.
Passkey có phải là một mật khẩu rất dài mà máy tự nhớ hộ không? Không hẳn. Passkey không phải chuỗi ký tự để gõ, mà là cặp khóa mật mã: khóa bí mật ở lại máy, khóa công khai nằm ở phía trang web. Không có gì để bạn đọc lên, ghi ra giấy hay bị lừa gõ vào trang giả.