Mở một trang web mới, chưa kịp đọc dòng nào thì một khung nhỏ đã hiện lên ở cuối màn hình, hỏi bạn có chấp nhận cookie hay không. Khung đó xuất hiện ở gần như mọi trang web, từ báo điện tử đến cửa hàng trực tuyến, và nhiều người bấm “Chấp nhận tất cả” chỉ để khung biến đi cho nhanh. Cùng xem cookie thực chất là gì, vì sao luật bắt trang web phải hỏi trước, và lựa chọn nào hợp lý với bạn.
Cookie thực chất là một mẩu ghi nhớ nhỏ của trình duyệt
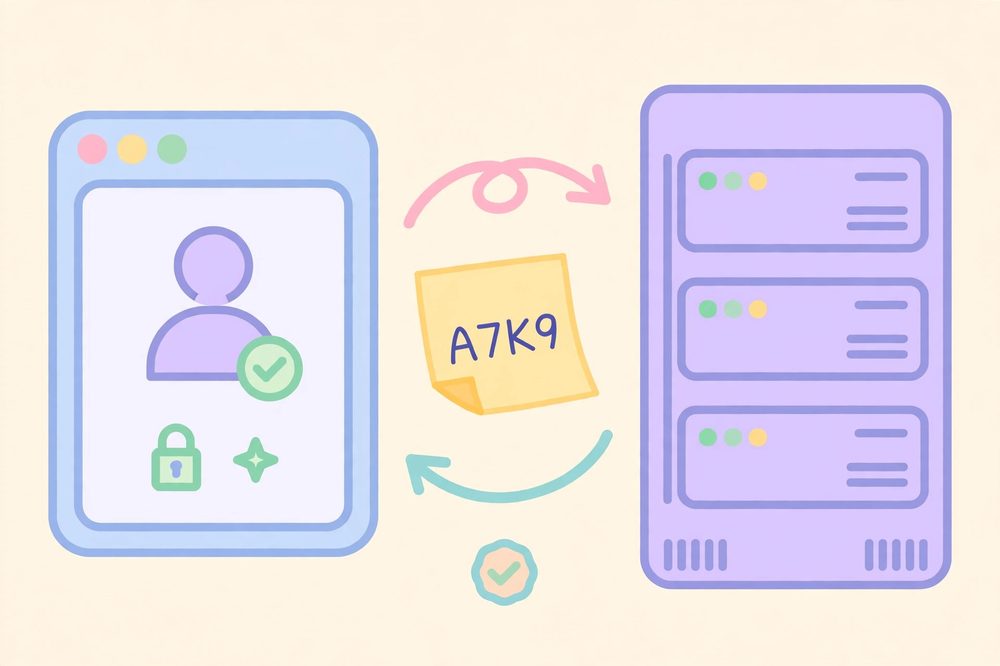
Giao thức HTTP vốn không có trí nhớ: mỗi lần trình duyệt gửi yêu cầu lên máy chủ là một lần độc lập, máy chủ không tự biết yêu cầu trước đó đến từ cùng một người. Cookie ra đời để lấp khoảng trống này. Khi bạn mở một trang web, máy chủ có thể kèm theo tiêu đề Set-Cookie trong phản hồi, trình duyệt lưu mẩu thông tin đó lại và tự gửi kèm trong mọi yêu cầu tiếp theo tới cùng tên miền. Nhờ vậy, trang web nhận ra bạn đã đăng nhập, giỏ hàng vẫn còn nguyên khi bạn chuyển từ trang danh mục sang trang thanh toán, và ngôn ngữ bạn chọn lần trước vẫn được giữ cho lần sau.
Mỗi cookie chỉ là một đoạn văn bản ngắn, thường tối đa khoảng 4KB, gồm tên, giá trị, thời hạn, tên miền và đường dẫn áp dụng. Chuẩn RFC 6265 của IETF, văn bản định nghĩa cơ chế này từ năm 2011, quy định rõ cách trình duyệt lưu trữ và gửi lại cookie, đồng thời mô tả các thuộc tính bảo vệ đi kèm. Thuộc tính Secure chỉ cho phép gửi cookie qua kết nối HTTPS, HttpOnly ngăn mã JavaScript trên trang đọc cookie đó, còn SameSite hạn chế cookie bị gửi kèm trong yêu cầu từ trang web khác, một biện pháp giảm tấn công giả mạo yêu cầu liên trang.
Người ta phân cookie theo hai trục. Theo thời hạn, cookie phiên chỉ tồn tại trong thời gian trình duyệt còn mở và bị xóa khi bạn đóng trình duyệt, hợp với trạng thái đăng nhập tạm thời hay giỏ hàng của một lần ghé thăm. Cookie bền có ngày hết hạn cụ thể và nằm lại trên thiết bị cho đến ngày đó hoặc đến khi bạn xóa tay, hợp với lựa chọn “ghi nhớ đăng nhập” hay ngôn ngữ ưa thích. Theo nguồn gốc, cookie bên thứ nhất do chính tên miền của trang bạn đang mở đặt ra, thường phục vụ chức năng của trang đó. Cookie bên thứ ba do một tên miền khác đặt ra thông qua nội dung nhúng trên trang, chẳng hạn khung quảng cáo, nút chia sẻ hay video nhúng, và chính loại này tạo ra khả năng theo dõi bạn qua nhiều trang web khác nhau.
Vì sao banner xin đồng ý xuất hiện khắp nơi
Banner xin đồng ý không phải sáng kiến thẩm mỹ của các trang web, mà là hệ quả của luật bảo vệ dữ liệu. Tại châu Âu, điều 5(3) của Chỉ thị ePrivacy yêu cầu trang web phải có đồng ý trước khi lưu trữ hay truy cập thông tin trên thiết bị của bạn, trừ những cookie thực sự cần thiết để cung cấp dịch vụ mà bạn yêu cầu, như giữ giỏ hàng hay duy trì phiên đăng nhập. Quy định chung về bảo vệ dữ liệu GDPR đặt ra chuẩn cho đồng ý đó: tự nguyện, cụ thể, được thông báo đầy đủ và thể hiện không mơ hồ, theo điều 4(11). Ô tick sẵn, hành vi lướt tiếp hay đóng banner mà không bấm gì đều không được tính là đồng ý.
Tại Việt Nam, Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân, có hiệu lực từ ngày 1/7/2023, đặt ra logic tương tự: sự đồng ý của chủ thể dữ liệu chỉ có hiệu lực khi tự nguyện và khi người đó biết rõ loại dữ liệu được xử lý, mục đích xử lý, bên xử lý dữ liệu cùng các quyền và nghĩa vụ của bản thân, và sự im lặng hay không phản hồi không được coi là đồng ý. Một trang web có người đọc ở nhiều quốc gia thường chọn cách an toàn nhất là hỏi tất cả mọi người, thay vì phân biệt từng vị trí địa lý, và đó là lý do banner xuất hiện dày đặc đến vậy.
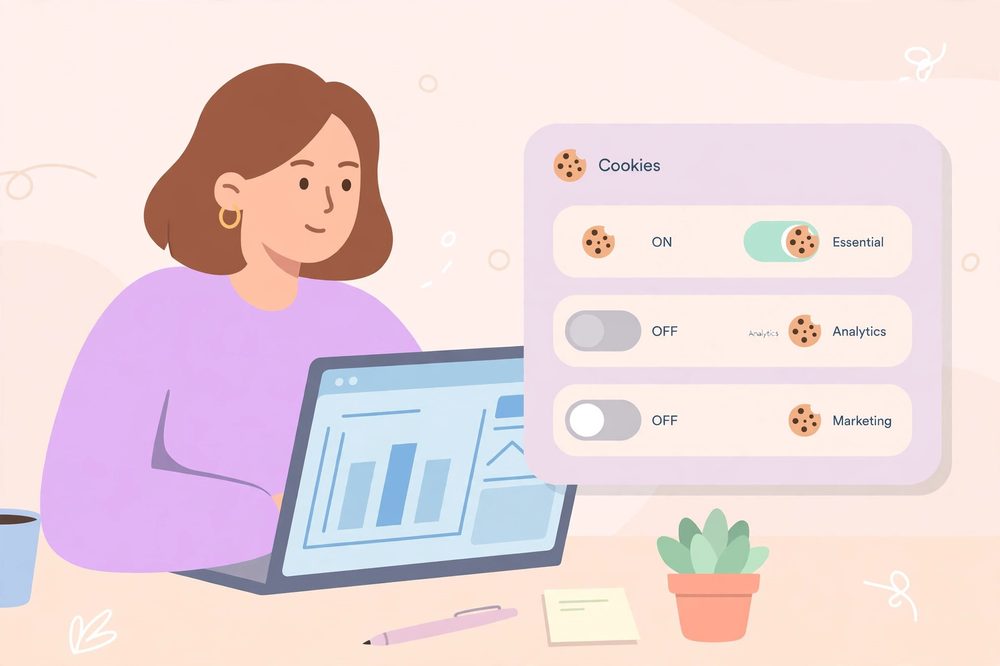
Luật cũng giải thích vì sao banner có nhiều nút đến thế. Cookie thực sự cần thiết không cần hỏi, nhưng cookie phân tích lưu lượng, cookie ghi nhớ sở thích và cookie quảng cáo đều cần đồng ý trước khi chạy. Cơ quan bảo vệ dữ liệu của Pháp CNIL đã phạt Google 325 triệu euro vào tháng 9/2025 vì thiết kế đồng ý gây hiểu lầm, và phạt SHEIN 150 triệu euro vì đặt cookie quảng cáo trước khi người dùng kịp từ chối. Những mức phạt này cho thấy nút “Từ chối” bị giấu sau nhiều lớp màn hình hay nút “Chấp nhận” được tô đậm vượt trội không còn được xem là thiết kế vô hại, mà là cách dẫn dụ người dùng đồng ý khi chưa thực sự muốn.
Chấp nhận tất cả, từ chối hay tùy chỉnh thì hợp lý
Lựa chọn an toàn nhất cho đa số trường hợp là bấm từ chối cookie không cần thiết, hoặc mở phần tùy chỉnh và chỉ giữ lại nhóm cần thiết. Từ chối không làm trang web hỏng: cookie cần thiết cho đăng nhập, giỏ hàng và bảo mật vẫn chạy bình thường, còn quảng cáo bạn thấy sẽ kém cá nhân hóa hơn và một số nội dung nhúng của bên thứ ba có thể cần bạn bật riêng mới hiển thị đầy đủ. Bấm chấp nhận tất cả thì tiện hơn, banner biến mất ngay và trang web ghi nhớ nhiều sở thích hơn, đổi lại dữ liệu duyệt web của bạn được dùng để xây dựng hồ sơ quảng cáo nhắm mục tiêu qua nhiều trang.
Bối cảnh trình duyệt cũng đang thay đổi theo hướng siết cookie bên thứ ba, nhưng không đồng đều. Safari chặn cookie bên thứ ba theo mặc định, Firefox hạn chế mạnh loại này, còn Chrome, trình duyệt phổ biến nhất, xác nhận vào tháng 4/2025 rằng sẽ giữ nguyên cách quản lý hiện tại trong phần cài đặt, không loại bỏ cookie bên thứ ba và không thêm hộp thoại riêng. Đến tháng 10/2025, Google rút lại nhiều giao diện lập trình Privacy Sandbox từng được kỳ vọng thay thế cookie bên thứ ba, với lý do mức độ áp dụng thấp. Như vậy, ít nhất trong thời gian tới, việc chặn hay cho phép cookie bên thứ ba vẫn nằm phần lớn trong tay bạn, thông qua cài đặt của chính trình duyệt đang dùng.
Một hiểu lầm nên dẹp bỏ là cookie không phải virus và không tự chạy mã trên máy của bạn, nó chỉ là văn bản mà trình duyệt gửi đi gửi lại. Rủi ro thật sự nằm ở chỗ văn bản đó chứa mã định danh giúp bên thứ ba nhận ra bạn qua nhiều trang web. Khi đã hiểu vậy, cách quản lý cũng trở nên đơn giản: vào phần cài đặt quyền riêng tư của trình duyệt, chặn cookie bên thứ ba nếu bạn không muốn bị theo dõi qua các trang, xóa cookie của một trang cụ thể khi muốn đăng xuất hàng loạt hoặc đặt lại lựa chọn đồng ý. Về mặt bảo mật tài khoản, cookie phiên giữ trạng thái đăng nhập, còn Trình tạo mã OTP của Công Cụ Việt thuộc về lớp xác thực khác, dùng mã dùng một lần để kiểm tra danh tính, và hai lớp này bổ sung cho nhau thay vì thay thế nhau.
Checklist áp dụng nhanh
- Trên trang web lạ, bấm từ chối cookie không cần thiết hoặc mở tùy chỉnh và chỉ giữ nhóm cần thiết, thay vì bấm chấp nhận tất cả cho nhanh.
- Vào cài đặt quyền riêng tư của trình duyệt và chặn cookie bên thứ ba, đồng thời xóa cookie của trang web mà bạn muốn đặt lại lựa chọn đồng ý.
- Khi thấy quảng cáo bám theo sau khi xem một sản phẩm, kiểm tra lại lựa chọn cookie của trang đó trước khi kết luận trình duyệt gặp sự cố.
Câu hỏi thường gặp
Xóa hết cookie thì có hết bị theo dõi không? Chưa hẳn. Xóa cookie cắt đứt mã định danh cũ, nhưng trang web vẫn có thể nhận ra thiết bị qua dấu vân tay trình duyệt, địa chỉ IP hay tài khoản bạn đang đăng nhập. Xóa cookie nên đi cùng việc đăng xuất khỏi tài khoản và cân nhắc chặn cookie bên thứ ba.
Chế độ ẩn danh có chặn cookie không? Chế độ ẩn danh vẫn cho trang web đặt cookie trong phiên đó, chỉ khác ở chỗ toàn bộ cookie và lịch sử của phiên ẩn danh bị xóa khi bạn đóng cửa sổ. Nhà cung cấp mạng và trang web vẫn thấy địa chỉ IP của bạn trong lúc duyệt.
Bấm chấp nhận một lần rồi đổi ý thì làm ở đâu? Lựa chọn đồng ý thường được lưu trong một cookie của chính trang đó, có hiệu lực từ vài tháng đến một năm tùy trang. Bạn đổi lại bằng liên kết cài đặt cookie ở chân trang, hoặc xóa cookie của trang đó để banner hiện lại từ đầu.
Bài viết mang tính giải thích chung về công nghệ và quy định, không thay thế tư vấn pháp lý cho từng trường hợp cụ thể.